Nexus Repository Community Edition 정기교육 매월 2번째 목요일 2시-5시 >> 교육 신청

빠르고 안전한 에이전트 소프트웨어 개발을 지원합니다

Sonatype은 엔지니어링 팀이 AI 에이전트가 프로덕션 환경에 미치는 영향을 엄격히 통제할 수 있도록 지원합니다. 오픈소스 컴포넌트부터 컨테이너, 모델, SBOM이 이르기까지 인텔리전스와 자동화 기능을 통해 빠르게 안전한 소프트웨어 빌드를 지원합니다.

AI 리스크가 커질수록, 강력한 통제가 중요합니다

미토스와 같은 프론티어 모델이 취약점 발견과 침해의 속도를 빠르게 변화시키고 있습니다. Sonatype은 AI SDLC의 컨트롤 플레인입니다. 개발자와 AI 에이전트가 프로덕션에 배포하기 전에 안전하고 위험한 요소의 유입을 차단하고 문제를 수정합니다.
소개자료 받기

오랜 오픈소스와 AI 인텔리전스에 대한 지식과 경험이 녹아 있습니다

Sonatype은 Maven Central과 Nexus Repository를 운영하면서 얻은 인텔리전스를 실행 가능한 데이터로 변환하여 조직이 소스 단계에서부터 올바른 결정을 내릴 수 있도록 지원합니다.

90%

830억

650억

Sonatype 사용중인 포춘 500대 기업
연간 다운로드되는 컴포넌트 수
관리되는 컴포넌트 수

개발팀을 위한 AI 중심의 자동화와 인텔리전스 플랫폼

Powered By
Nexus Repository
개발 환경에 유입되기 전에 악성, 취약, 규정 미준수 컴포넌트 사전 차단
Sonatype Firewall
실시간 오픈소스 인텔리전스를 활용하여 개발자와 AI 에이전트가 더 나은 컴포넌트 선택할 수 있도록 가이드 제공
Sonatype Guide
전체 소프트웨어 수명 주기(Lifecycle) 전반에 걸쳐 정책, 조치(Remediation), SBOM 관리 및 컴플라이언스 통제 적용

혁신의 속도를 앞당깁니다

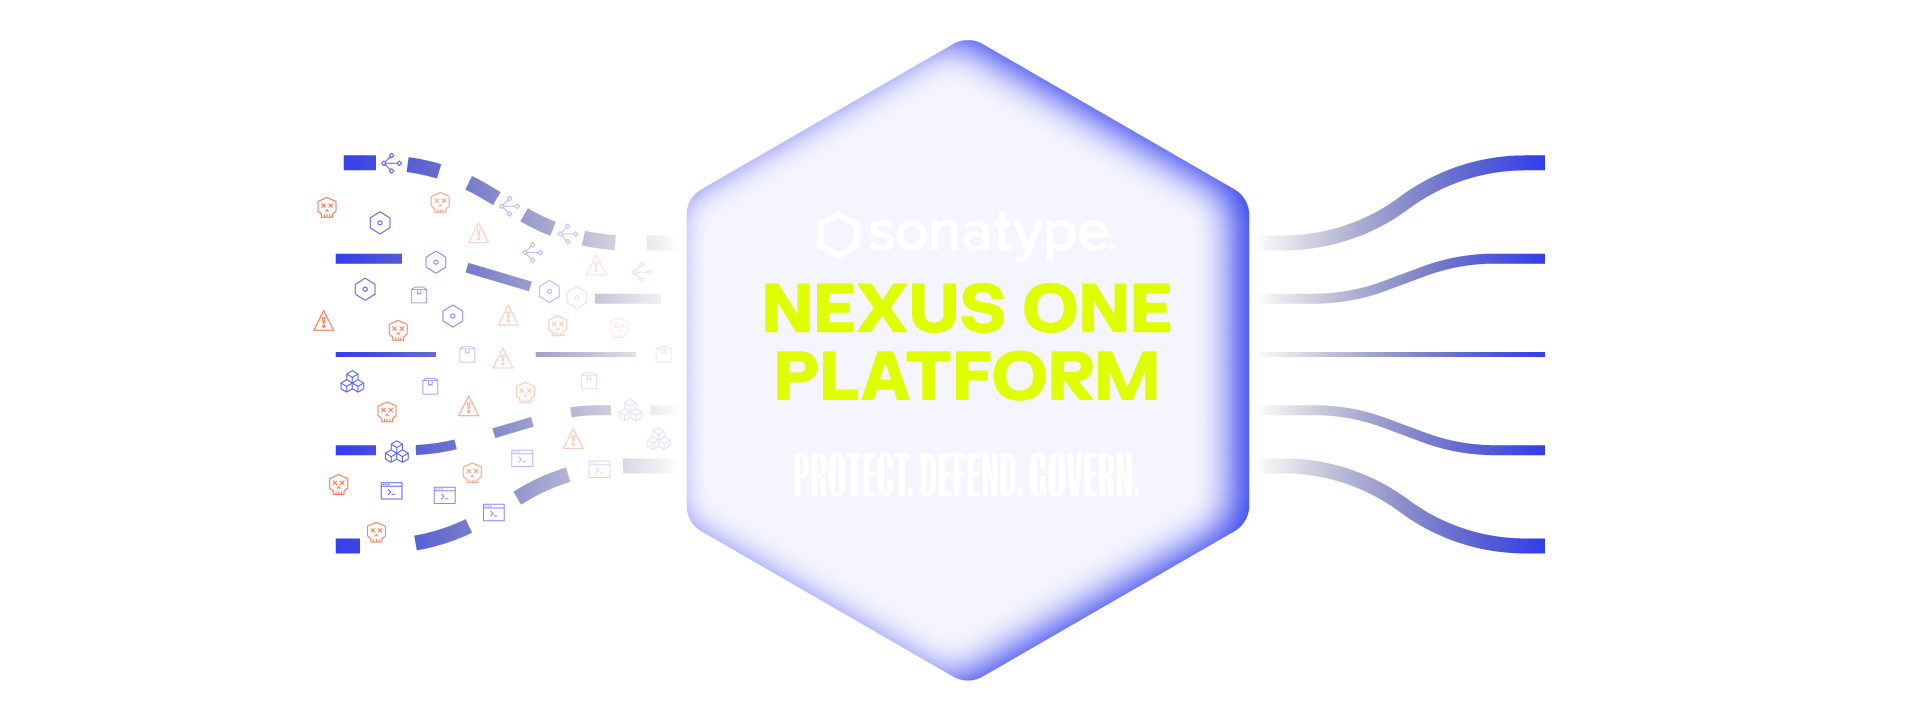
AI는 개발 속도를 가속화하고 있지만, 동시에 SDLC(소프트웨어 개발 수명 주기) 전반에 걸쳐 리스크를 가중시키고 있습니다. 기존의 보안 접근 방식은 이러한 AI의 속도에 대응하도록 설계되지 않았습니다. Nexus One 플랫폼은 거버넌스(통제)를 소스 단계로 앞당겨, 컴포넌트가 프로덕션 환경의 리스크로 발전하기 전에 미리 선택, 승인, 차단 및 조치(Remediation)될 수 있도록 합니다.
보호
개발 환경에 유입되기 전에 악성, 취약, 규정 미준수 컴포넌트 사전 차단
의사결정
실시간 오픈소스 인텔리전스를 활용하여 개발자와 AI 에이전트가 더 나은 컴포넌트 선택할 수 있도록 가이드 제공
관리
전체 소프트웨어 수명 주기(Lifecycle) 전반에 걸쳐 정책, 조치(Remediation), SBOM 관리 및 컴플라이언스 통제 적용

AI 어시스턴트가 개발을 지원하는 통합 플랫폼

경쟁제품 비교
주요 기능
규모의 정책 관리
X
일부 지원
일부 지원
유연한 배포: 클라우드, 에어갭, 셀프 호스트
일부 지원
X
X
말웨어 및 의심스러운 신규 악성 컴포넌트로부터 보호
X
X
X
리포지토리 단계에서 호환성 버전 선택 자동화
X
X
X
심층 법률 데이터 및 자동화된 법적 규제 준수
X

 Sonatype Platform

sonatype
nexus repository

공급망 전체의 바이너리와
빌드 아티팩트 관리

+ more

sonatype
repository firewall

악성 오픈소스 구성요소의
SDLC 유입 자동 방지

sonatype
lifecycle

SDLC 전 단계의 오픈소스
취약성을 자동 발견 및 수정

sonatype
SBOM manager

소프트웨어 공급망 컴플라이언스 및 모니터링 간소화

sonatype
nexus repository

신뢰할 수 있는 아티팩트 리포지토리를 기반으로 AI/ML 애플리케이션을 구축합니다

REPOSITORY MANAGEMENT
  • 모든 패키지 관리자에 연결되는 저장소에 구성요소 게시 및 캐시
  • CI/CD 서버에서 직접 빌드 및 수명 주기 제어
  • 동적 스토리지, 다중 노드 복원력 등으로 글로버 워크로드 처리
OPEN SOURCE RISK MANAGEMENT
  • SSO, RBAC 및 전체 감사 기능으로 구성요소 액세스 제어
  • 오픈 소스 사용을 중앙 집중화하여 소프트웨어 공급망 위험 파악
  • Repository Firewall을 활용해 OSS위험이 SDLC로의 유입을 방지
도입 효과
  • 다양한 오픈소스 패키지를 내부에 수용하여 빌드 속도 단축
  • 안정된 개발환경 확보
  • 조직내 오픈소스에 대한 통합 관리체계 확보
도전과제
  • 외부망 접속제약으로 필요한 오픈소스의 적시 수급 및 빠른 활용 불가
  • 개발환경 다변화로 필요한 패키지 포맷의 증가
  • Nexus Repo 사용 개발자 증가로 HA (고가용성) 및 SSO 지원 필요
해결 방안
  • 내부망에 오픈소스 패키지를 Proxy하며 빌드 아티팩트와 통합관리
  • Repo Manager에 대한 HA/Failover/SSO등 Enterprise 향 기능 제공

sonatype
repository firewall

악성 코드를 차단하는 가장 강력한 방어선. 엣지부터 리포지토리까지 빈틈없는 보호를 제공합니다.

REPOSITORY PROTECTION
  • 악성 및 의심되는 패키지는 우선 차단
  • 알려진 취약성 및 오픈소스의 공급망 유입을 방지 
  • 승인된 구성요소만 자동 릴리스
POLICY COMPLIANCE
  • 위험도에 따라 SDLC에 허용될 구성 요소 정책 설정
  • 알려지지 않은, 의심스러운 구성 요소 차단 정책 설정
  • 승인되지 않은 구성요소로의 진행 방지
도입 효과
  • 개발자에게 안전한 오픈소스를 자동으로 필터링하여 승인절차에 따른 대기 시간이 대폭 감소함
  • 사내 오픈소스 사용기준 정립 및 실무 직접 적용하여 보안팀과 개발팀 간 소통 필요성 최소화/효율화
  • 소프트웨어 공급망을 통해 유포되는 악성코드/멀웨어 피해 예방
도전과제
  • 소프트웨어 공급망에 오픈소스 도입으로 악성코드/멀웨어 유입 위협 발생
  • 치명적인 취약점 오픈소스 점검 및 관리에 많은 노력 필요
  • 필요한 오픈소스 승인소요 시간의 증가
  • 오픈소스 관리체계에 대한 컴플라이언스 방안 필요
해결 방안
  • 유해한 오픈소스 유입 원천 차단
  • 자동으로 정책을 준수하는 오픈소스만 반입

sonatype lifecycle

자동화된 SCA 툴로 보안 백로그를 완벽히 해소하십시오. 불필요한 재작업을 없애고 혁신의 속도를 높이십시오.
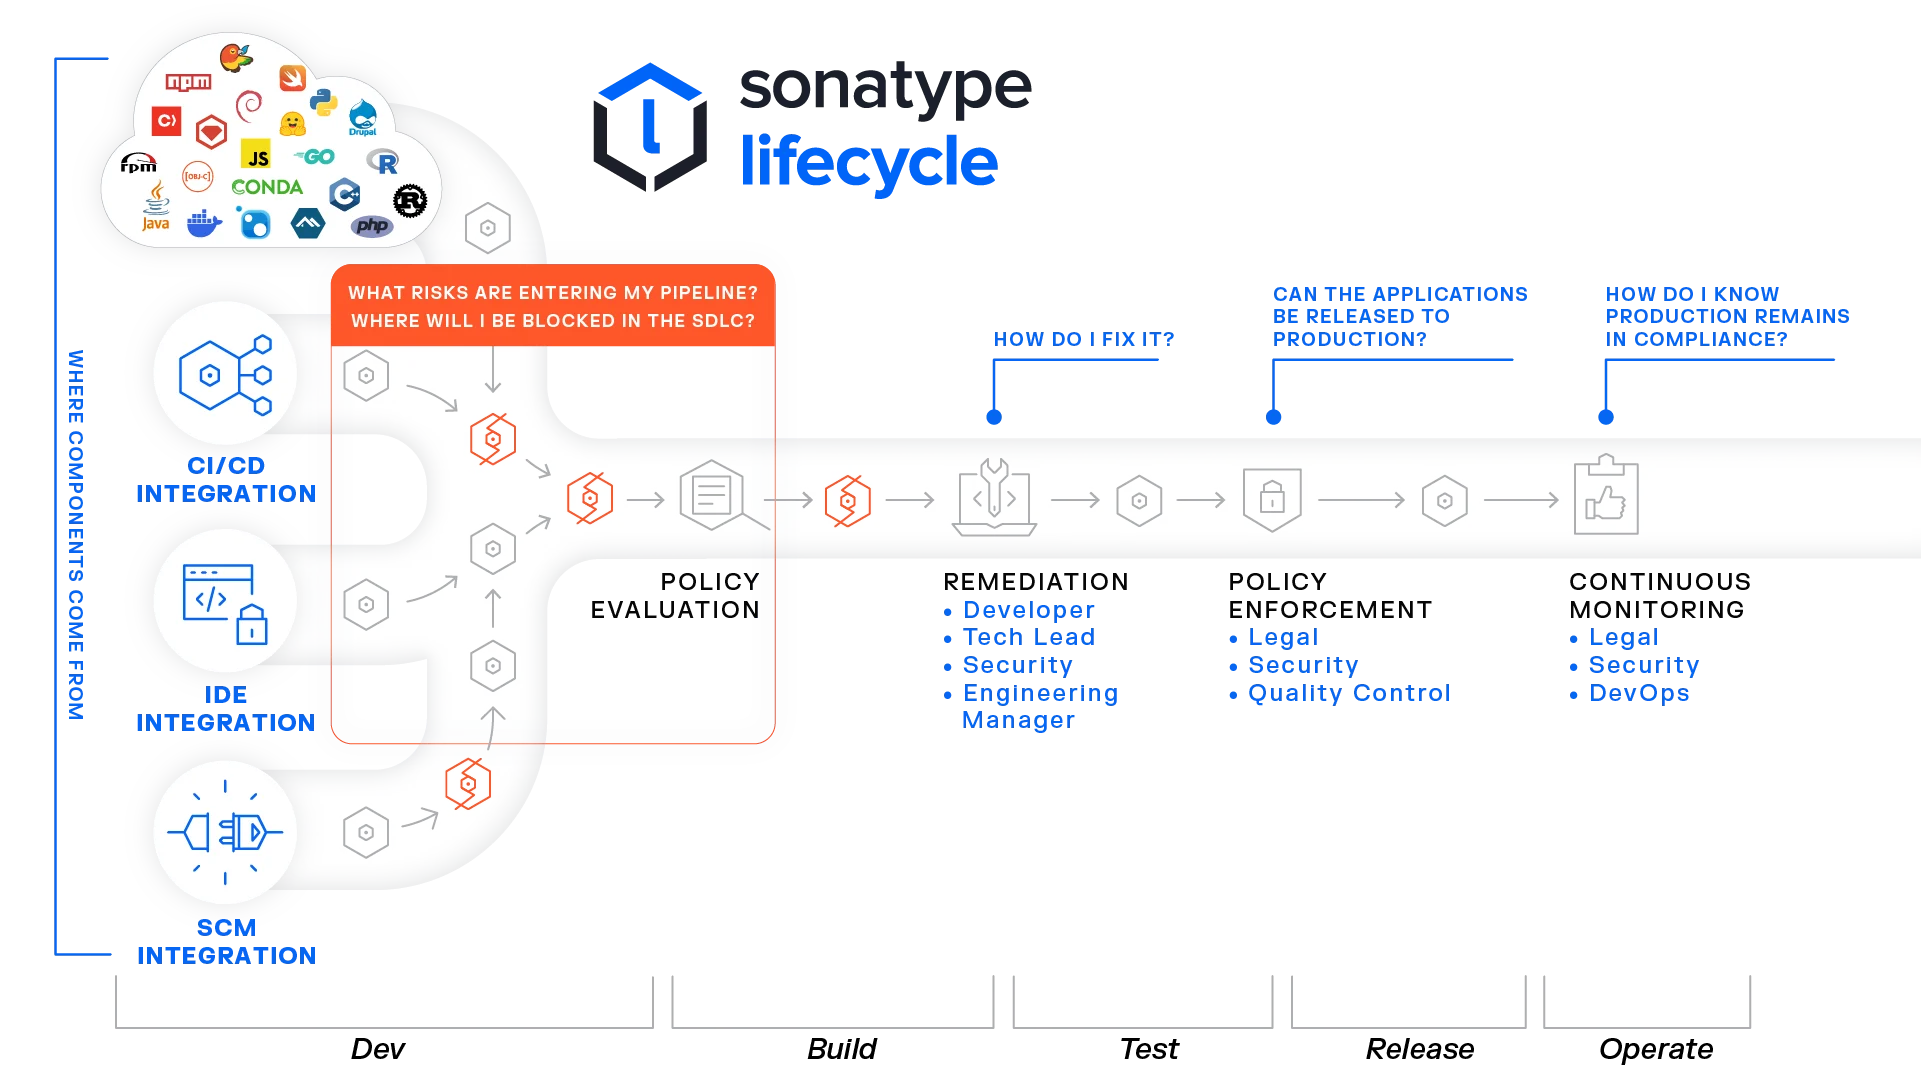
FOR SECURITY TEAMS
  • 취약점에 대한 지속적인 모니터링과 경고 알림
  • 속도 저하 없이 자동으로 정책 시행
  • 단 몇 분 안에 전체 가시성 확보를 위한 SBOM 자동 생성
FOR DEVELOPERS
  • 쉽고 빠르게 안전한 구성요소 선택 
  • 보안 위반 및 유지 관리 문제를 조기에 감지 및 해결 
  • 정확한 인텔리전스를 기반으로 빠르게 취약점 수정
도입 효과
  • 개발자가 최적의 오픈소스를 선택할 수 있는 가이드 확보
  • 개발 파이프라인내에서 오픈소스 사용 정책을 적용하여 자동화된 거버넌스 환경을 확보
  • 신규 취약점에 즉시 대응할 수 있는 체계 구축
도전과제
  • 개발자와 CI/CD 파이프라인에 오픈소스 사용 관리정책 주지 및 관리 어려움
  • 배포된 서비스에 새로운 취약점 발견 시 추적 및 수정 어려움
  • 개발자가 최적의 오픈소스 버전을 선택하도록 가이드 제공이 어려움
해결 방안
  • 개발자 IDE 환경에 오픈소스 버전 별 인사이트 제공
  • 파이프라인 연동으로 SDLC내에서 다양한 정책 반영
  • 지속적인 모니터링으로 배포된 오픈소스의 취약점 즉시 인지

sonatype SBOM manager

대규모 환경의 소프트웨어 컴플라이언스를 자동화하십시오. 복잡한 규정준수 절차를 간소화하고 기업의 IP를 보호하며, 법적 리스크를 사전에 차단합니다.

SBOM 컴플라이언스 간소화
  • 다양한 형식의 SBOM 보고서 수용 및 생성 (CycloneDX, SPDX 지원)
  • 모든 SBOM에 대한 지속적인 모니터링으로 리스크 최소화
  • VEX 기반 릴리스 관리로 지속적인 취약성 관리 및 관련 조직에 알림
SBOM manager 주요 워크플로우
  • SBOM 모니터링은 앱 전반의 취약성의 현재와 과거 버전 모니터링
  • SBOM 배포 워크플로우로 산업표준 SBOM 생성 및 배포
  • SBOM 감사 기능으로 써드파티 앱과 라이브러리 규정 준수여부를 쉽고 빠르게 판단
모든 소스의 SBOM 수용
SBOM 생성 또는 외부에서 제공되는 SBOM을 중앙화된 SBOM 리포지토리에 저장하여 분석에 활용
검토 및 승인
모든 구성요소에 대한 SBOM 검토 및 승인, 관계자를 위한 보고서 생성 지원
전사의 SBOM 생성/관리
팀과 비즈니스 조직간의 SBOM 프로세스에 대한 가시성 확보 및 추적
컴플라이언스 최신상태 유지
각종 규제에 대하여 언제나 컴플라이언스 상태를 최신으로 유지

지원 가능한 개발 언어 및 패키지

.
.
.

기업이 신뢰하는 Sonatype


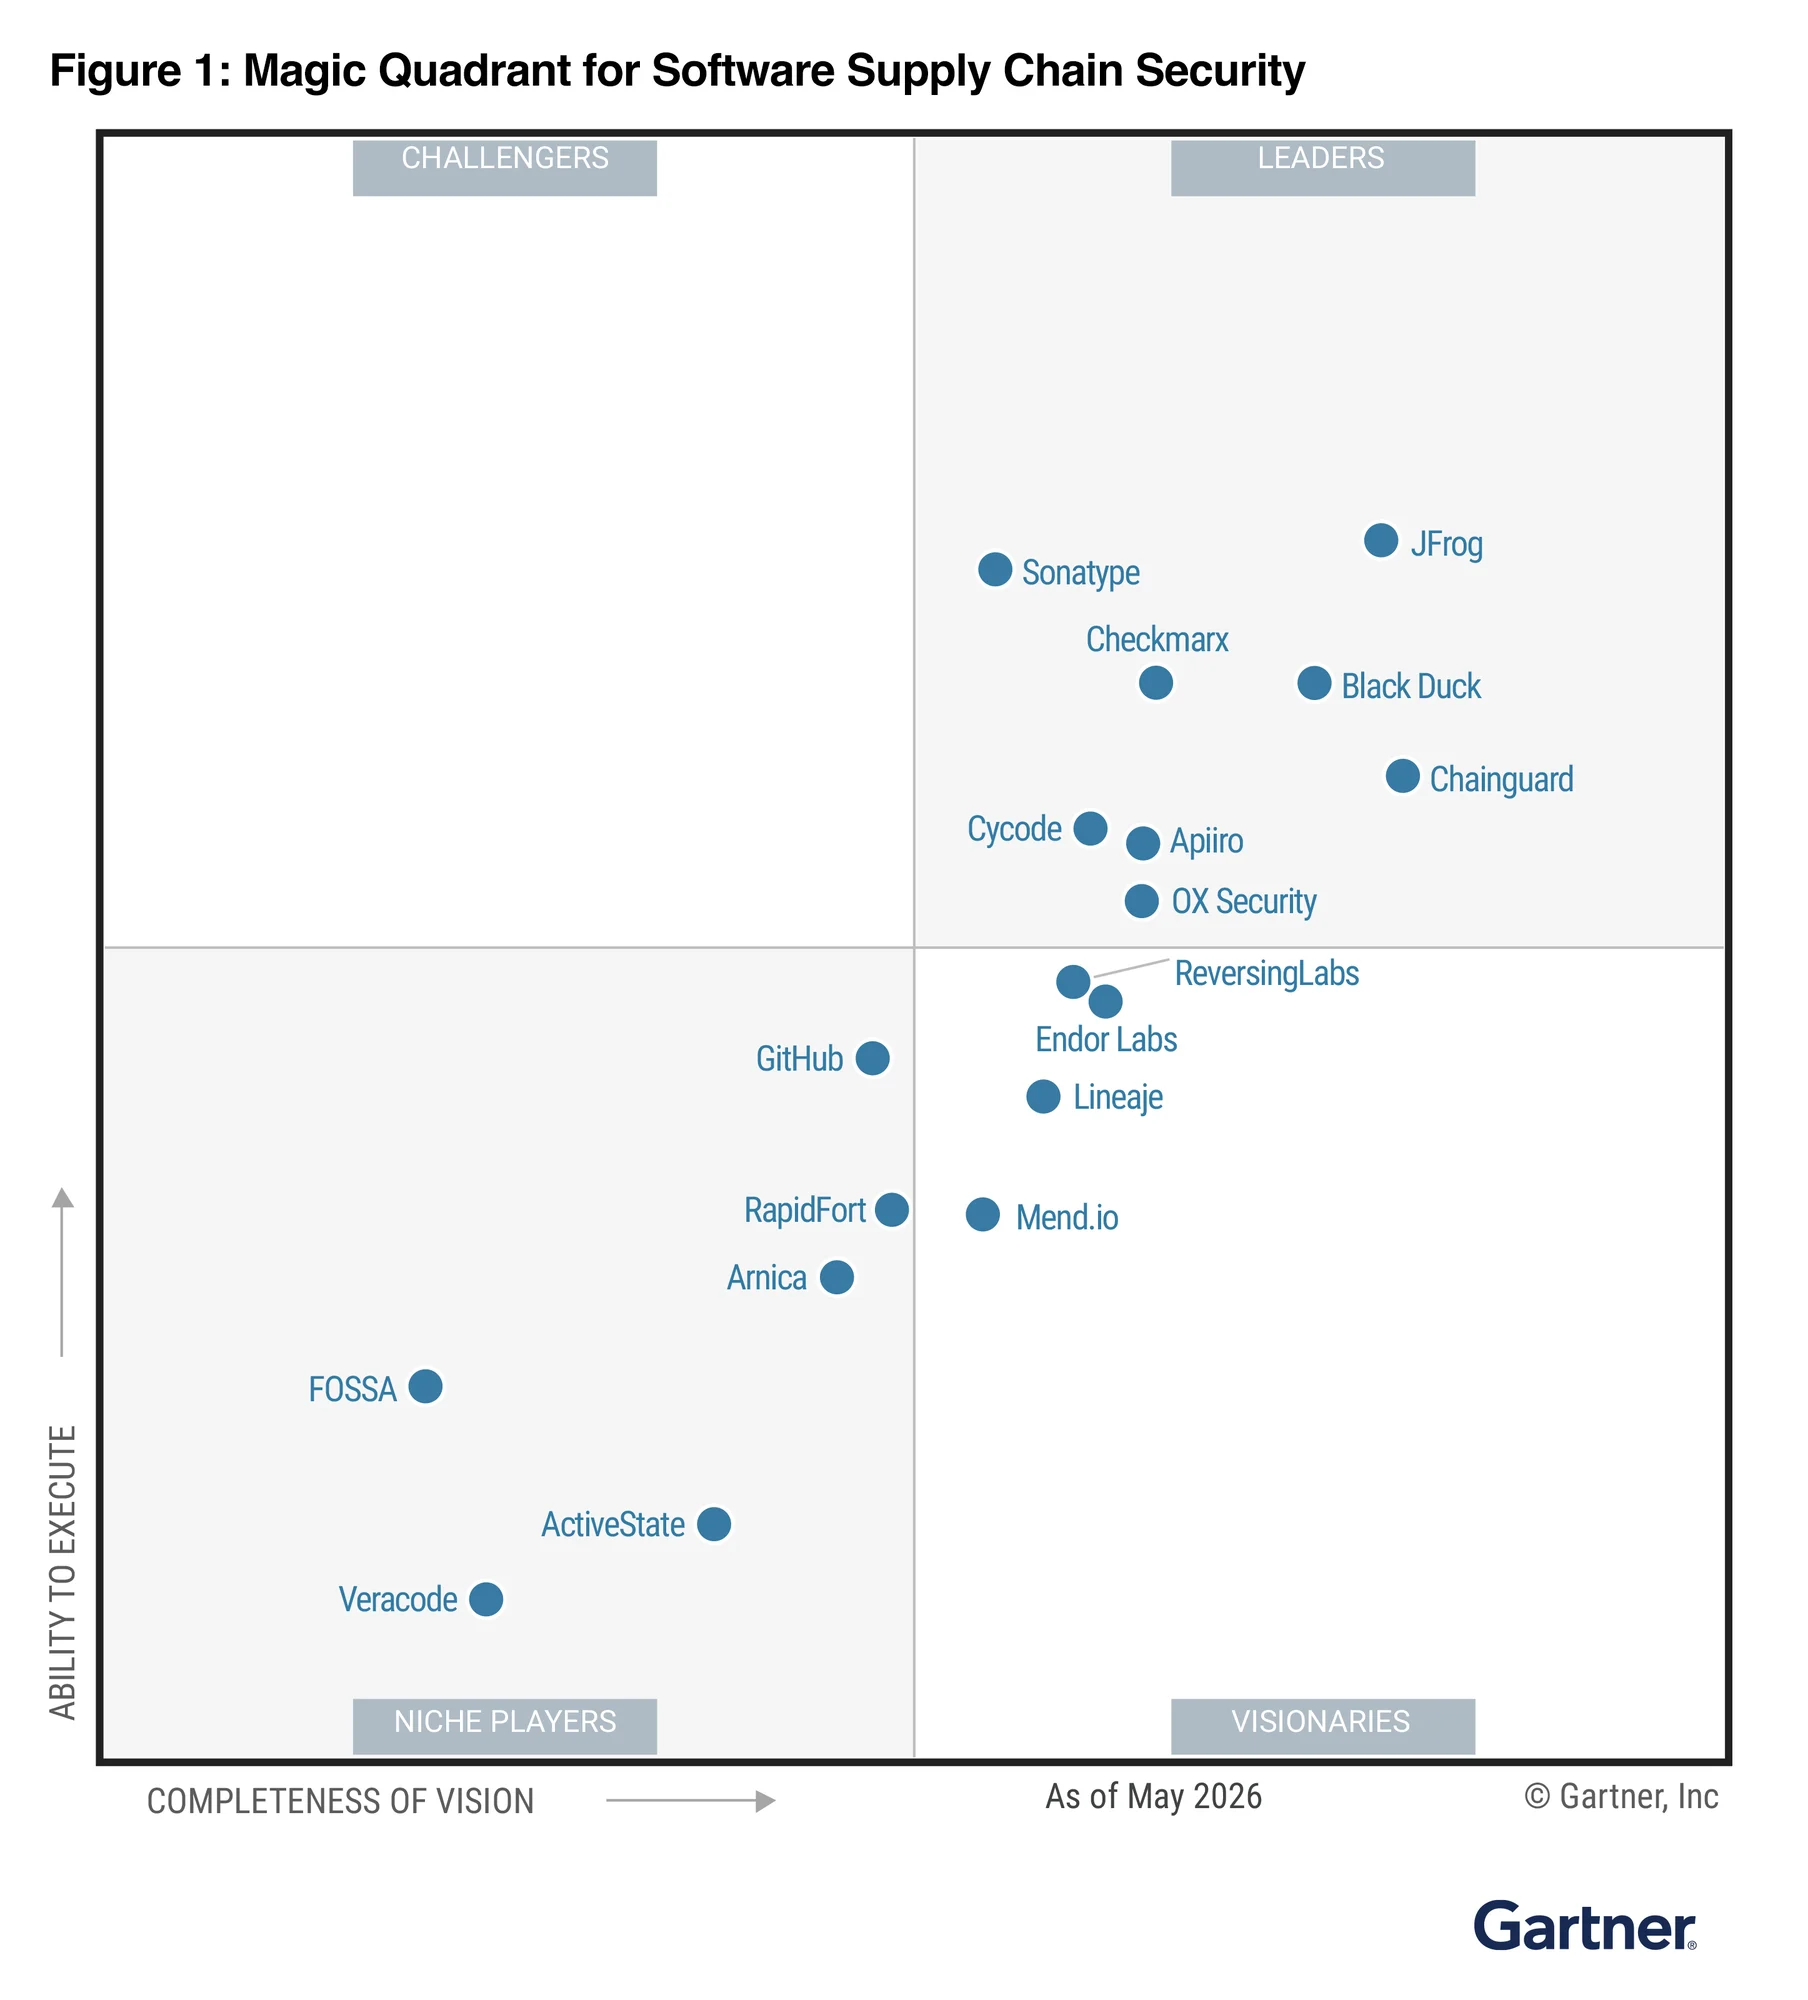
소프트웨어 공급망 보안 부문 'Leader'

Sonatype, 2026 가트너® 매직 쿼드런트™ 소프트웨어 공급망 보안 부문 '리더' 선정
FAQ

문의하기